福州软件安全开发过程 从需求到上线的安全实践指南
在数字化浪潮下,福州作为数字中国建设的重要阵地,软件产业蓬勃发展,软件安全开发成为保障企业核心资产和用户数据的关键。本文系统介绍软件安全开发过程,并结合福州本地安全软件开发实践,为企业提供可落地的参考。
一、软件安全开发为什么重要
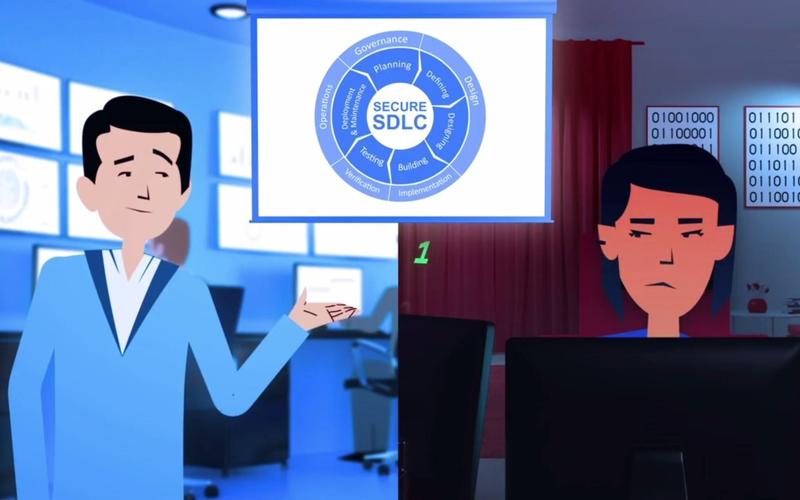
传统的“先开发、后补安全”模式往往导致漏洞修复成本高昂,甚至引发数据泄露事件。软件安全开发(Secure Software Development Lifecycle, SSDLC)将安全活动嵌入软件全生命周期,在需求、设计、编码、测试、部署和运维各阶段实施安全控制,从源头降低风险。对于福州众多政务、金融、医疗类软件项目而言,安全开发不仅是合规要求,更是业务连续性的保障。
二、软件安全开发过程详解
1. 安全需求分析
在需求阶段识别安全需求和合规要求。包括:梳理数据分类分级、明确身份认证与授权要求、确定加密与隐私保护需求、参照等保2.0、GDPR、个人信息保护法等标准。福州安全软件开发团队常在此阶段引入威胁建模的初步输入,确保安全需求可追踪。
2. 安全设计(威胁建模)
采用STRIDE、攻击树等方法进行威胁建模,识别架构中的信任边界、数据流和潜在攻击面。设计阶段需确定安全架构原则,如最小权限、纵深防御、默认安全、失败安全等。福州本地安全开发项目通常输出安全设计说明书和威胁清单,作为后续开发和测试的基线。
3. 安全编码
制定安全编码规范,覆盖输入验证、输出编码、身份认证、会话管理、加解密、错误处理与日志等关键点。开展开发者安全培训,使用SAST(静态应用安全测试)工具在IDE和代码仓库中实时检测缺陷及第三方组件漏洞(SCA)。福州安全软件开发企业多采用代码审计与人工复核结合的方式,降低误报与漏报。
4. 安全测试
包括SAST、DAST(动态应用安全测试)、IAST(交互式安全测试)、SCA(软件成分分析)以及渗透测试。测试阶段需验证安全需求覆盖情况,对高危漏洞零容忍。针对API和微服务架构,增加接口安全测试和业务逻辑漏洞测试。福州安全开发团队常将安全测试左移,在CI/CD流水线中集成自动化安全扫描。
5. 安全部署与配置
确保生产环境的安全基线配置:关闭不必要的服务与端口、最小化权限、启用TLS加密、配置WAF与RASP等防护。采用基础设施即代码(IaC)时,对配置文件进行安全扫描。福州软件安全开发实践中,上线前安全评审(Go/No-Go)是重要关卡。
6. 安全运维与响应
上线后持续进行漏洞监控、日志审计、应急响应和补丁管理。建立安全事件响应流程(SOP),定期开展攻防演练。福州地区企业可依托本地网络安全服务资源,构建持续监测与快速处置能力。
三、福州安全软件开发实践建议
- 建立SDL流程与组织:设立安全负责人,将安全活动纳入研发流程和考核指标。
- 工具链本地化:选择适配福州企业研发体系的SAST/DAST/SCA工具,并与DevSecOps流水线集成。
- 人才培养与认证:鼓励开发人员参加安全培训与认证,培养“安全+开发”复合型人才。
- 合规与等保:针对政务、医疗等行业,严格按照等保要求和数据安全法规开展安全设计与测评。
- 供应链安全:加强第三方组件与开源软件管理,建立SBOM(软件物料清单) 和漏洞响应机制。
四、
软件安全开发不是一次性活动,而是贯穿需求到运维的系统工程。福州安全软件开发应立足本地产业特色,将安全左移、自动化与持续改进落到实处,通过流程、工具和人才三位一体,构建可信的软件交付能力,为数字福州建设筑牢安全底座。