软件开发之常见前端安全漏洞 福州安全软件开发实践指南
引言\n\n在数字化浪潮席卷各行各业的今天,软件已成为企业运营的核心载体。作为软件与用户交互的第一道防线,前端安全性直接影响着整个系统的安全水位。福州作为数字经济发展的高地,其安全软件开发产业正面临着日益严峻的前端安全挑战。本文将系统梳理常见的前端安全漏洞,深入分析其成因与危害,并结合福州安全软件开发实践,提出切实可行的防护策略。\n\n## 一、常见前端安全漏洞解析\n\n### 1. 跨站脚本攻击(XSS)\n\n跨站脚本攻击(Cross-Site Scripting, XSS)长期位居OWASP Top 10安全风险前列。攻击者通过在页面中注入恶意脚本,当其他用户访问该页面时,恶意代码便会在其浏览器中执行,从而窃取用户凭证、会话令牌或实施其他恶意操作。\n\nXSS主要分为三类:\n\n- 存储型XSS:恶意脚本被永久存储在目标服务器上,如评论区、用户资料页,所有访问该页面的用户都会受到攻击。\n- 反射型XSS:恶意脚本作为请求参数发送给服务器,服务器将其直接反射回响应页面中。常见于搜索功能、错误提示页面。\n- DOM型XSS:客户端的JavaScript代码从不可信来源获取数据并动态写入DOM,整个过程不经过服务器。\n\n在福州软件开发实践中,某电商平台曾因商品评论功能未对用户输入进行充分过滤,导致存储型XSS漏洞,攻击者植入的脚本可自动将访问者重定向至钓鱼网站,造成了大量用户账号信息泄露。\n\n### 2. 跨站请求伪造(CSRF)\n\n跨站请求伪造(Cross-Site Request Forgery)利用用户已认证的会话,在用户不知情的情况下以用户名义执行非预期操作。攻击者诱导用户点击恶意链接或访问恶意页面,浏览器会自动携带该用户在目标站点的Cookie,使服务器误认为是用户本人的合法请求。\n\n例如,银行转账接口若缺乏CSRF防护,攻击者可通过伪造表单自动向指定账户转账。
最新产品
杭州与福州数字产业观察 大数据与安全软件开发的协同之道
UML在安全系统开发中的应用——以福州安全软件开发为视角
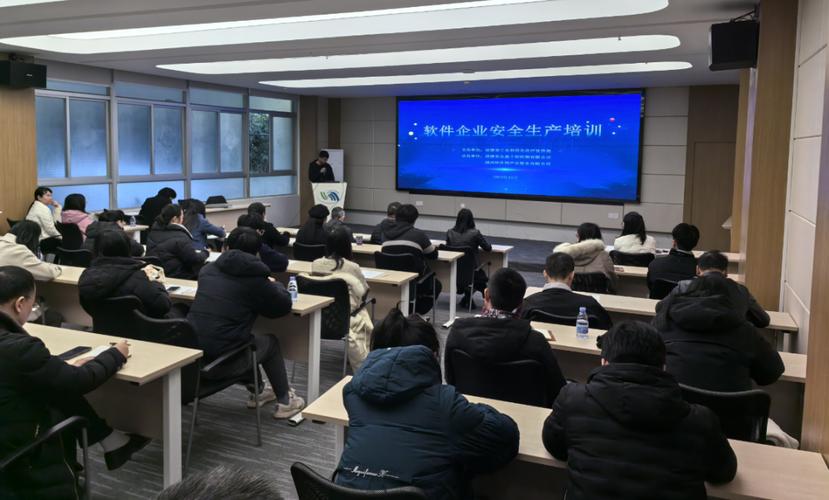
筑牢企业安全防线 《软件企业生产安全培训》在福州软件园举办
深耕信息安全与信息技术服务 福州安全软件开发公司的业务版图与发展路径
福州APP小程序网站开发专业公司 一站式数字化解决方案
江西省涉密信息系统集成资质单位名录与福州安全软件开发服务概览
深耕称重软件与安全开发,赋能企业形象提升——福州奥特威电子的创新之路
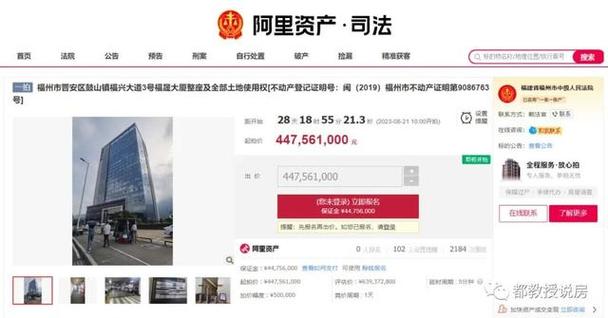
建筑福晟大厦司法拍卖与福州安全软件开发 城市更新的双重变奏
智能还款软件的资金安全与福州安全软件开发 风险分析与实践保障
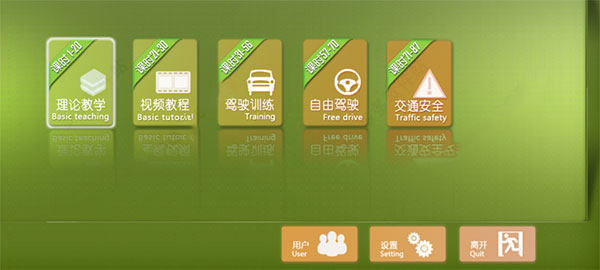
福州安全软件开发出品的学车宝驾驶模拟游戏 v2015.2.13 介绍与下载参考